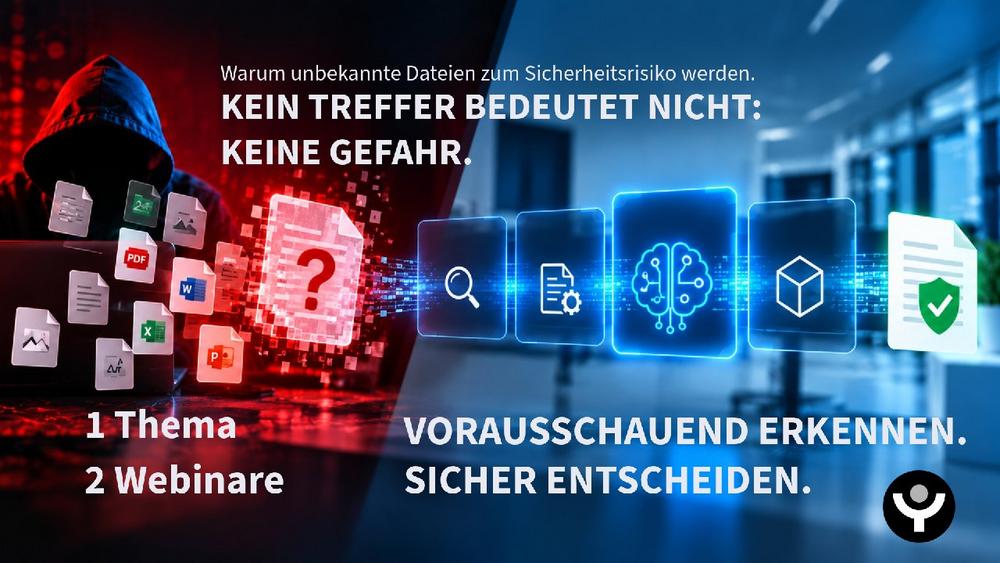
Signaturen, Reputation und klassische Virenscanner sind wichtige Bestandteile der File Security. Doch was passiert, wenn eine schädliche Datei noch unbekannt ist, sich gezielt verändert oder ihr gefährliches Verhalten erst unter bestimmten Bedingungen zeigt?
Genau hier entsteht eine kritische Lücke: Kein Alarm bedeutet nicht automatisch, dass eine Datei ungefährlich ist.
In zwei Webinaren betrachten wir diese Herausforderung aus unterschiedlichen Perspektiven. War Stories 5 zeigt anhand konkreter Praxisfälle, wo etablierte Prüfmechanismen an ihre Grenzen stoßen und warum unbekannte Dateien eine differenziertere Risikobewertung erfordern. Das anschließende Technik-Webinar mit OPSWAT greift diese Problemstellung auf und zeigt, wie Multiscanning, Content Disarm & Reconstruction (CDR), Sandboxing und Predictive Alin AI innerhalb einer mehrstufigen File-Security-Architektur zusammenspielen können.
Teil 1: Warum unbekannte Dateien zum Sicherheitsrisiko werden
In War Stories 5 geht es um eine vermeintlich einfache Frage: Wenn ein Security-System keinen Treffer meldet – ist eine Datei dann sicher?
Anhand konkreter Fälle aus der Praxis wird deutlich, warum diese Schlussfolgerung problematisch sein kann. Unbekannte Malware besitzt möglicherweise noch keine erkennbare Signatur. Schadcode kann sein Verhalten zeitlich verzögern. Und selbst Dateien aus grundsätzlich vertrauenswürdigen Quellen können neue, bislang unbekannte Bedrohungen enthalten.
Das Webinar zeigt deshalb, warum eine belastbare Bewertung mehrere Perspektiven berücksichtigen sollte: Herkunft und Reputation, Struktur und Inhalt einer Datei, ihr Verhalten sowie den Kontext und die Kritikalität des jeweiligen Einsatzes.
→ Webinar ansehen: War Stories 5 – Warum unbekannte Dateien zum Sicherheitsrisiko werden
Teil 2: Wie Predictive AI die Analyse unbekannter Dateien ergänzt
Wenn klassische Erkennungsverfahren bei neuen Bedrohungen an Grenzen stoßen, stellt sich die nächste Frage: Wie lässt sich diese Lücke technisch verkleinern, ohne jede einzelne Datei einer zeit- und ressourcenintensiven Sandbox-Analyse zu unterziehen?
Im zweiten Webinar stellt Felix Blank, Senior Solution Engineer bei OPSWAT, Predictive Alin AI vor. Der Ansatz ergänzt bestehende Security-Layer um eine zusätzliche Analyseebene: Ein neuronales Netz analysiert Dateien und bewertet ihr potenzielles Verhalten, ohne sie dafür tatsächlich auszuführen.
Dabei geht es nicht darum, etablierte Technologien zu ersetzen. Vielmehr zeigt das Webinar, wie unterschiedliche Verfahren miteinander kombiniert werden können:
Predictive Alin AI → Multiscanning → Sandbox
Ergänzend kann Content Disarm & Reconstruction (CDR) eingesetzt werden, um aktive beziehungsweise potenziell gefährliche Bestandteile aus unterstützten Dateien zu entfernen und bereinigte Versionen bereitzustellen.
Predictive Alin AI übernimmt innerhalb dieser Architektur zudem die Funktion eines Deflection Layers. Dateien, die mit hoher Konfidenz als unbedenklich bewertet werden, können frühzeitig aus der weiteren Analyse herausgenommen werden. Verdächtige oder nicht eindeutig bewertete Dateien durchlaufen weitere Security-Layer.
→ Technik-Webinar ansehen: Predictive Alin AI – Unbekannte Bedrohungen erkennen, bevor sie ausgeführt werden
Von der Problematik zum Lösungsansatz
Beide Webinare ergänzen sich bewusst: **War Stories 5 vermittelt das Problemverständnis und zeigt anhand realer Szenarien, warum ein fehlender Alarm allein keine ausreichende Entscheidungsgrundlage ist. Das Technik-Webinar mit OPSWAT setzt darauf auf und betrachtet konkrete Technologien und Architekturen für den Umgang mit dieser Herausforderung.**
Wer sich mit File Security, Zero-Day-Bedrohungen und den Auswirkungen KI-gestützter Angriffsmethoden beschäftigt, erhält damit sowohl den praktischen Hintergrund als auch einen Einblick in mögliche technische Lösungsansätze.
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de
