In dieser Diskussion fällt häufig der Begriff SASE. Dahinter steht ein Architekturansatz, der Netzwerk- und Sicherheitsfunktionen zusammenführt und überwiegend über Cloud-Dienste bereitstellt. Für Unternehmen kann das erhebliche Vorteile bieten. Ob eine umfassende SASE-Architektur zum eigenen Betrieb passt, lässt sich jedoch erst beantworten, wenn Anwendungen, Standorte, Benutzer und Schutzbedarf genauer betrachtet werden.
Die Kyvion GmbH empfiehlt deshalb, die Entscheidung vom konkreten Bedarf ausgehend zu treffen. Ein mittelständisches Unternehmen mit zahlreichen Niederlassungen und umfangreicher Cloud-Nutzung benötigt möglicherweise eine andere Architektur als ein Betrieb, der ausgewählte interne Anwendungen für Mitarbeiter und Dienstleister erreichbar machen möchte.
Was SASE tatsächlich umfasst
SASE steht für „Secure Access Service Edge“. Der Ansatz verbindet die Steuerung von Netzwerkverbindungen mit Sicherheitsdiensten für den Zugriff auf Anwendungen, Cloud-Angebote und das Internet. Typische Bestandteile sind softwaregesteuerte Standortvernetzung, sichere Web-Gateways, Sicherheitskontrollen für Cloud-Anwendungen und Zero Trust Network Access. Bei letzterem werden Zugriffe anhand von Identitäten, Berechtigungen und weiteren Bedingungen gezielt freigegeben.
Damit geht SASE deutlich über einen einzelnen Fernzugang hinaus. Eine entsprechend umgesetzte Architektur kann die Vernetzung und Zugriffssicherheit über mehrere Standorte und Arbeitsorte hinweg zusammenführen. Welche Funktionen tatsächlich enthalten sind und wie sie zusammenwirken, muss allerdings für das jeweilige Angebot geprüft werden.
Für die Entscheidung ist diese Unterscheidung wesentlich. Wer einen sicheren Wartungszugang zu zwei Servern benötigt, hat zunächst eine andere Aufgabe zu lösen als ein Unternehmen, das die Vernetzung und Sicherheitsrichtlinien für zahlreiche Niederlassungen vereinheitlichen möchte.
Wann SASE für mittelständische Unternehmen sinnvoll sein kann
Ein überzeugender Einsatzfall entsteht dort, wo viele unterschiedliche Verbindungen und Sicherheitsanforderungen zusammenkommen. Beschäftigte wechseln zwischen Büro, Homeoffice und unterwegs. Niederlassungen benötigen zuverlässige Verbindungen. Anwendungen befinden sich teils im eigenen Rechenzentrum, teils bei Cloud-Anbietern. Gleichzeitig sollen Sicherheitsregeln möglichst einheitlich gelten.
In einer solchen Umgebung kann eine SASE-Architektur helfen, bislang getrennte Aufgaben zusammenzuführen. Der Nutzen liegt dann in der Möglichkeit, Verbindungen, Zugriffsregeln und Sicherheitsdienste über eine gemeinsame Architektur zu organisieren.
Das kann auch für kleinere Unternehmen relevant sein. Ein Betrieb mit wenigen Beschäftigten, mehreren Standorten und hoher Cloud-Abhängigkeit kann einen größeren Bedarf an zentralen Netzwerk- und Sicherheitsdiensten haben als ein deutlich größeres Unternehmen mit einer überwiegend lokalen IT. Die Anzahl der Mitarbeiter allein ist deshalb kein ausreichendes Entscheidungskriterium.
Wenn vor allem der Zugriff auf einzelne Anwendungen fehlt
Viele mittelständische Unternehmen betreiben weiterhin wichtige Anwendungen auf eigenen Servern. Dazu gehören Warenwirtschaft, ERP-Systeme, technische Fachsoftware oder gewachsene Branchenlösungen. Die vorhandene Firewall und Standortvernetzung erfüllen möglicherweise ihren Zweck. Die offene Aufgabe besteht darin, bestimmte Anwendungen auch außerhalb des Büros sicher nutzen zu können.
Hier lohnt sich eine genaue Eingrenzung: Benötigt ein Mitarbeiter eine Verbindung zu einem ganzen Netzbereich oder lediglich zu seiner Fachanwendung? Muss ein externer Dienstleister mehrere Systeme erreichen oder ausschließlich einen bestimmten Wartungsserver? Welche Funktionen sind für diese Arbeit tatsächlich erforderlich?
Aus diesen Fragen kann sich ergeben, dass eine gezielte Ergänzung der vorhandenen Infrastruktur den aktuellen Bedarf abdeckt. Das bedeutet allerdings nicht, dass damit sämtliche Sicherheitsaufgaben gelöst sind. Endgeräteschutz, Identitätsverwaltung, Netzwerksegmentierung, Datensicherung und ein zuverlässiger Update-Prozess bleiben erforderlich.
Kosten und Betrieb gehören in die Entscheidung
Eine Architektur muss im täglichen Betrieb beherrschbar sein. Deshalb sollten Unternehmen neben dem Funktionsumfang auch Einführung, laufende Kosten und administrative Aufgaben bewerten. Entscheidend ist, welche bisherigen Systeme ersetzt werden können und welche weiterhin benötigt werden.
Auch die Einbindung bestehender Anwendungen verdient Aufmerksamkeit. Funktioniert die Fachsoftware mit dem vorgesehenen Zugriffsmodell? Welche Anforderungen entstehen an Endgeräte und Benutzerverwaltung? Wie werden Störungen untersucht, und wer trägt die Verantwortung für den laufenden Betrieb?
Bei cloudbasierten Sicherheitsdiensten kommen weitere Fragen hinzu. Unternehmen sollten klären, welche Daten verarbeitet werden, wo diese Verarbeitung stattfindet und welche Abhängigkeiten von Internetverbindungen und Anbietern entstehen. Ebenso wichtig ist ein realistischer Blick auf einen späteren Anbieterwechsel. Eine Lösung sollte anhand dieser Bedingungen bewertet werden, unabhängig davon, unter welchem Architekturbegriff sie angeboten wird.
Bestehende Infrastruktur gezielt weiterentwickeln
Eine leistungsfähige Firewall bleibt ein wichtiger Bestandteil vieler mittelständischer IT-Umgebungen. Zusätzliche Anforderungen an Fernzugriffe müssen deshalb nicht automatisch zum Austausch der vorhandenen Infrastruktur führen. Häufig ist zunächst zu prüfen, wie sich diese sinnvoll ergänzen lässt.
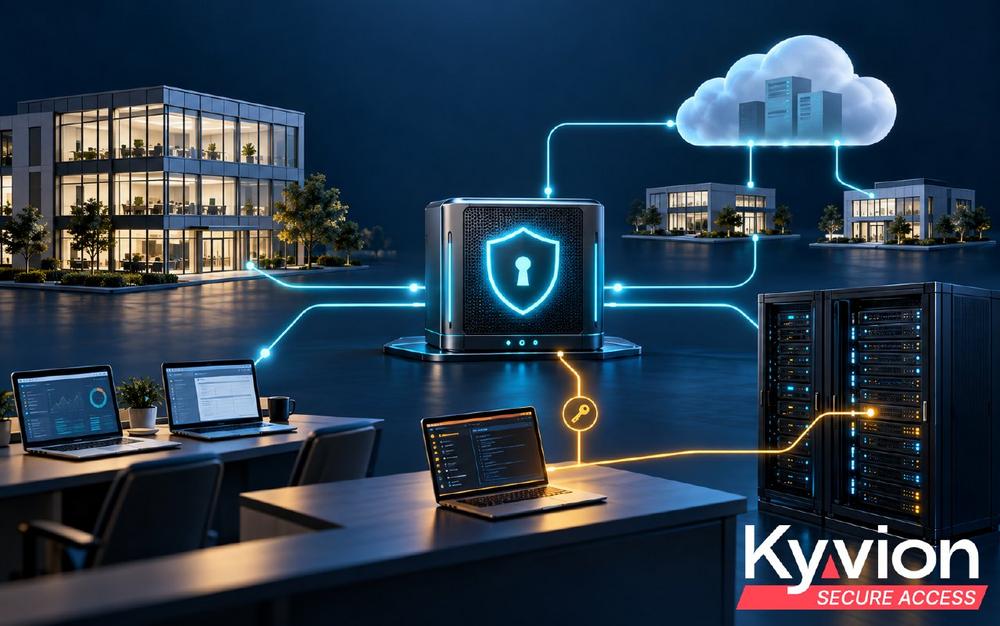
Mit Kyvion Secure Access verfolgt Kyvion einen Ansatz für den gezielten browserbasierten Zugriff auf freigegebene Anwendungen und Systeme. Je nach Einsatzfall können Mitarbeiter oder Dienstleister beispielsweise auf Windows-Anwendungen, entfernte Desktops, SSH-Systeme oder interne Webanwendungen zugreifen.
Für geeignete Szenarien ermöglicht ein Reverse Agent die Anbindung interner Systeme über eine ausgehend aufgebaute Verbindung zum Gateway. Dadurch müssen die Zielsysteme nicht jeweils mit ihrem eigenen Dienst öffentlich erreichbar gemacht werden.
Kyvion Secure Access lässt sich damit als Ergänzung bestehender Infrastruktur einordnen. Es ist keine vollständige SASE-Plattform und übernimmt nicht automatisch Aufgaben wie umfassende Standortvernetzung, die Kontrolle sämtlicher Cloud-Dienste oder die Absicherung des gesamten Internetverkehrs. Sein Einsatzbereich ist der kontrollierte Zugriff auf ausgewählte Ressourcen.
Der konkrete Bedarf entscheidet
Für den Mittelstand gibt es keine allgemeingültige Antwort auf die Frage, ob SASE benötigt wird. Eine umfassende Architektur kann sinnvoll sein, wenn Standortvernetzung, Cloud-Nutzung und verteilte Arbeitsplätze gemeinsam organisiert werden müssen. Steht dagegen vor allem der Zugriff auf bestimmte interne Anwendungen im Vordergrund, kann eine gezielte Ergänzung angemessen sein.
Der erste Schritt sollte deshalb eine Bestandsaufnahme sein: Welche Personen benötigen welche Anwendungen, von welchen Arbeitsorten und unter welchen Bedingungen? Daraus lassen sich Berechtigungen, technische Anforderungen und ein passendes Betriebsmodell ableiten.
Kyvion unterstützt Unternehmen und IT-Systemhäuser dabei, diese Anforderungen einzuordnen und gezielten Fernzugriff in bestehende Umgebungen zu integrieren. Informationen zu browserbasiertem Zugriff und möglichen Einsatzszenarien bietet die Lösungsseite „Sicherer Fernzugriff ohne VPN“.
Unternehmen, die ihre Fernzugriffe weiterentwickeln möchten, können mit Kyvion besprechen, welche Anwendungen erreichbar sein sollen und wie sich die erforderlichen Zugriffe in ihrer bestehenden Infrastruktur umsetzen lassen.
Privilegierte Zugriffe verdienen besondere Aufmerksamkeit
Neben der Frage nach einer passenden Netzwerk- und Sicherheitsarchitektur sollten Unternehmen betrachten, mit welchen Berechtigungen auf ihre Systeme zugegriffen wird. Ein Mitarbeiter, der seine Fachanwendung verwendet, benötigt andere Rechte als ein Administrator oder ein externer Dienstleister, der einen Server wartet. Gerade privilegierte Konten verdienen besondere Aufmerksamkeit, weil sich mit ihnen weitreichende Änderungen durchführen lassen.
Hier setzt Privileged Access Management, kurz PAM, an. Es befasst sich mit der kontrollierten Nutzung besonders mächtiger Zugriffsrechte. Dazu können die Verwaltung administrativer Zugangsdaten, Freigabeverfahren, zeitliche Begrenzungen und die Aufzeichnung von Sitzungen gehören. Welche dieser Funktionen erforderlich sind, hängt von den Systemen, den Risiken und den betrieblichen Abläufen ab.
SASE und PAM behandeln damit unterschiedliche, miteinander verbundene Aufgaben. Eine sichere Verbindung zu einer Anwendung beantwortet noch nicht vollständig, welche administrativen Rechte innerhalb des Zielsystems genutzt werden dürfen. Unternehmen sollten deshalb auch festlegen, wer privilegierte Zugriffe erhält, welchen Zweck sie erfüllen und wann sie wieder entzogen werden.
Für mittelständische Betriebe kann ein praktikabler Einstieg darin bestehen, administrative Fernzugriffe gezielt zu organisieren. Externe Dienstleister erhalten Zugang zu den freigegebenen Wartungssystemen. Persönliche Benutzerkonten und die für den Zugriff verwendeten Systemkonten werden getrennt betrachtet. Sitzungsaufzeichnungen können ergänzend helfen, den sichtbaren Ablauf einer Wartung nachzuvollziehen. Dabei sind Datenschutz, Zugriffsrechte auf Aufzeichnungen und angemessene Aufbewahrungsfristen zu berücksichtigen.
Kyvion Secure Access unterstützt ausgewählte Bausteine dieses Ansatzes, darunter die Trennung von Benutzer- und Systemkonten, zeitlich begrenzte Zugangsberechtigungen und die grafische Aufzeichnung unterstützter Sitzungen. Eine solche Aufzeichnung dokumentiert den sichtbaren Sitzungsverlauf; sie ist kein vollständiges Protokoll aller Ereignisse auf dem Zielsystem.
Kyvion Secure Access ist damit auch für Unternehmen interessant, die ihre privilegierten Fernzugriffe schrittweise besser kontrollieren möchten. Ein vollständiges PAM-System mit zentralem Passworttresor und automatisierter Passwortrotation ersetzt die Lösung jedoch nicht. Entscheidend bleibt, die benötigten Schutzmaßnahmen konkret festzulegen und vorhandene Funktionen passend zu kombinieren.
Bei der Entscheidung über SASE sollte der Blick deshalb über die Verbindung hinausgehen: Welche Systeme werden erreicht, welche Rechte werden dort eingesetzt und wie wird deren Nutzung kontrolliert? Wer diese Fragen gemeinsam betrachtet, schafft eine belastbarere Grundlage für sichere Mitarbeiter-, Administratoren- und Dienstleisterzugriffe.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
http://kyvion.com
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com
